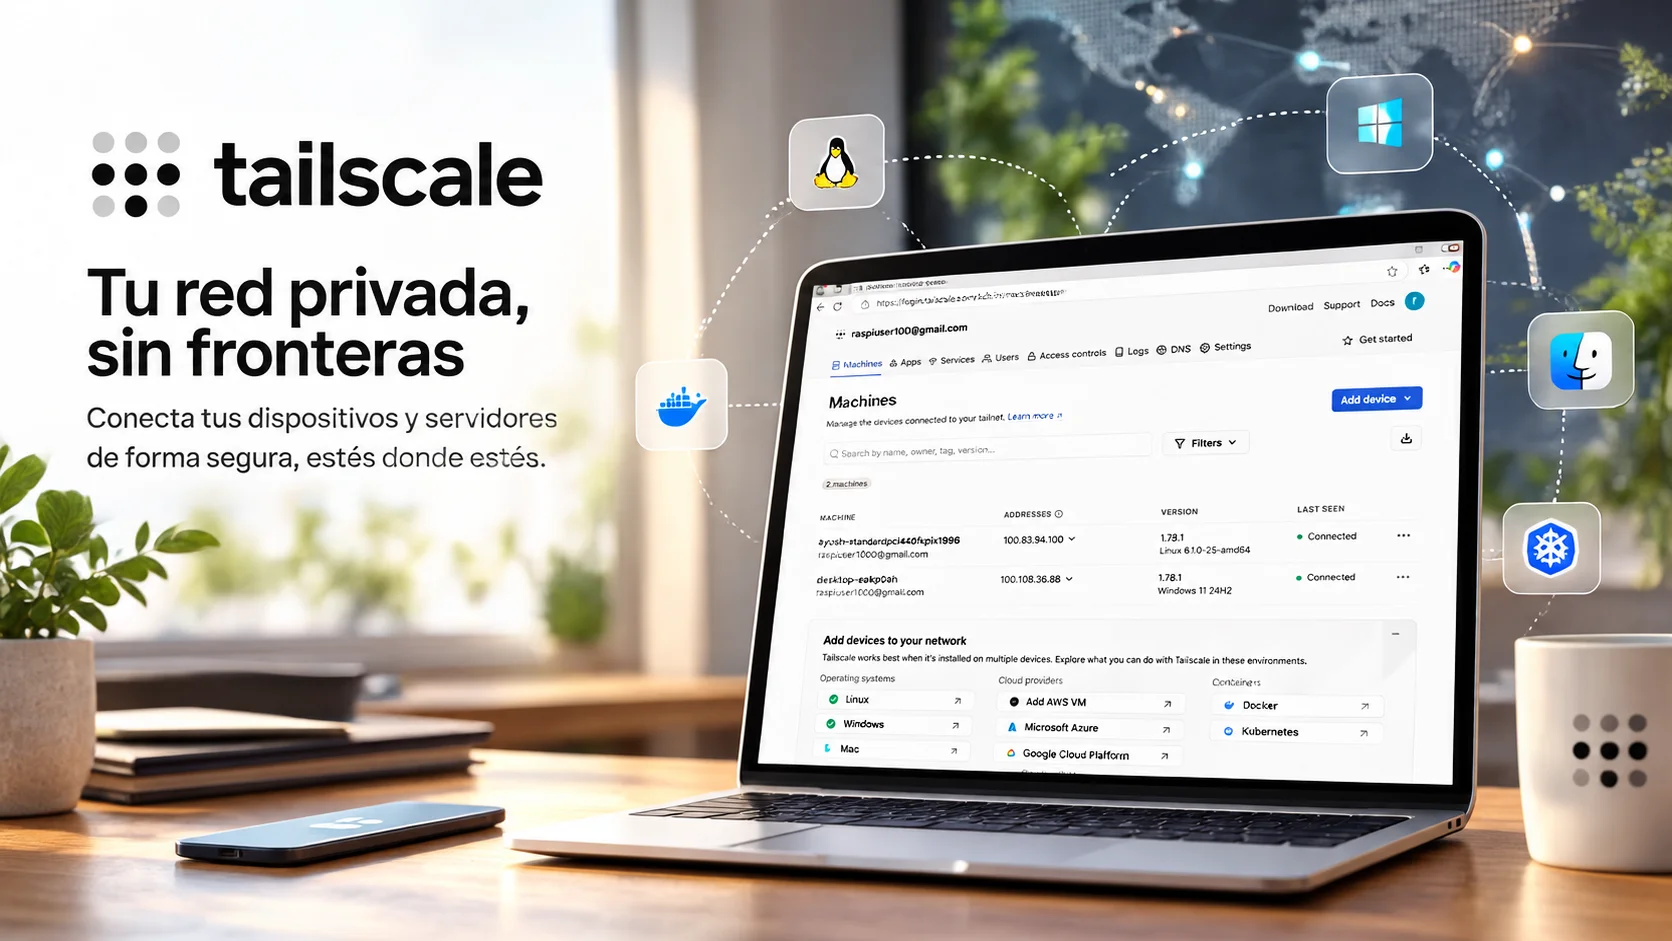
Hay herramientas que instalas en el homelab porque quieres probar algo nuevo y otras que, después de unas semanas, simplemente pasan a formar parte de la infraestructura. Tailscale pertenece claramente al segundo grupo.
La idea sobre el papel no parece especialmente revolucionaria: conectar máquinas mediante WireGuard. El cambio está en todo lo que Tailscale coloca alrededor para evitar que tengamos que preocuparnos constantemente por claves, peers, cambios de IP, NAT, DNS o reglas interminables en el router.
Para un homelab esto resulta especialmente cómodo. Puedes tener Proxmox, un NAS, varias máquinas virtuales, contenedores y servicios repartidos por la red de casa y acceder a ellos desde un portátil o el móvil sin publicar cada panel de administración en Internet.
La primera sensación al utilizar Tailscale es precisamente que debería ser más complicado de lo que es.
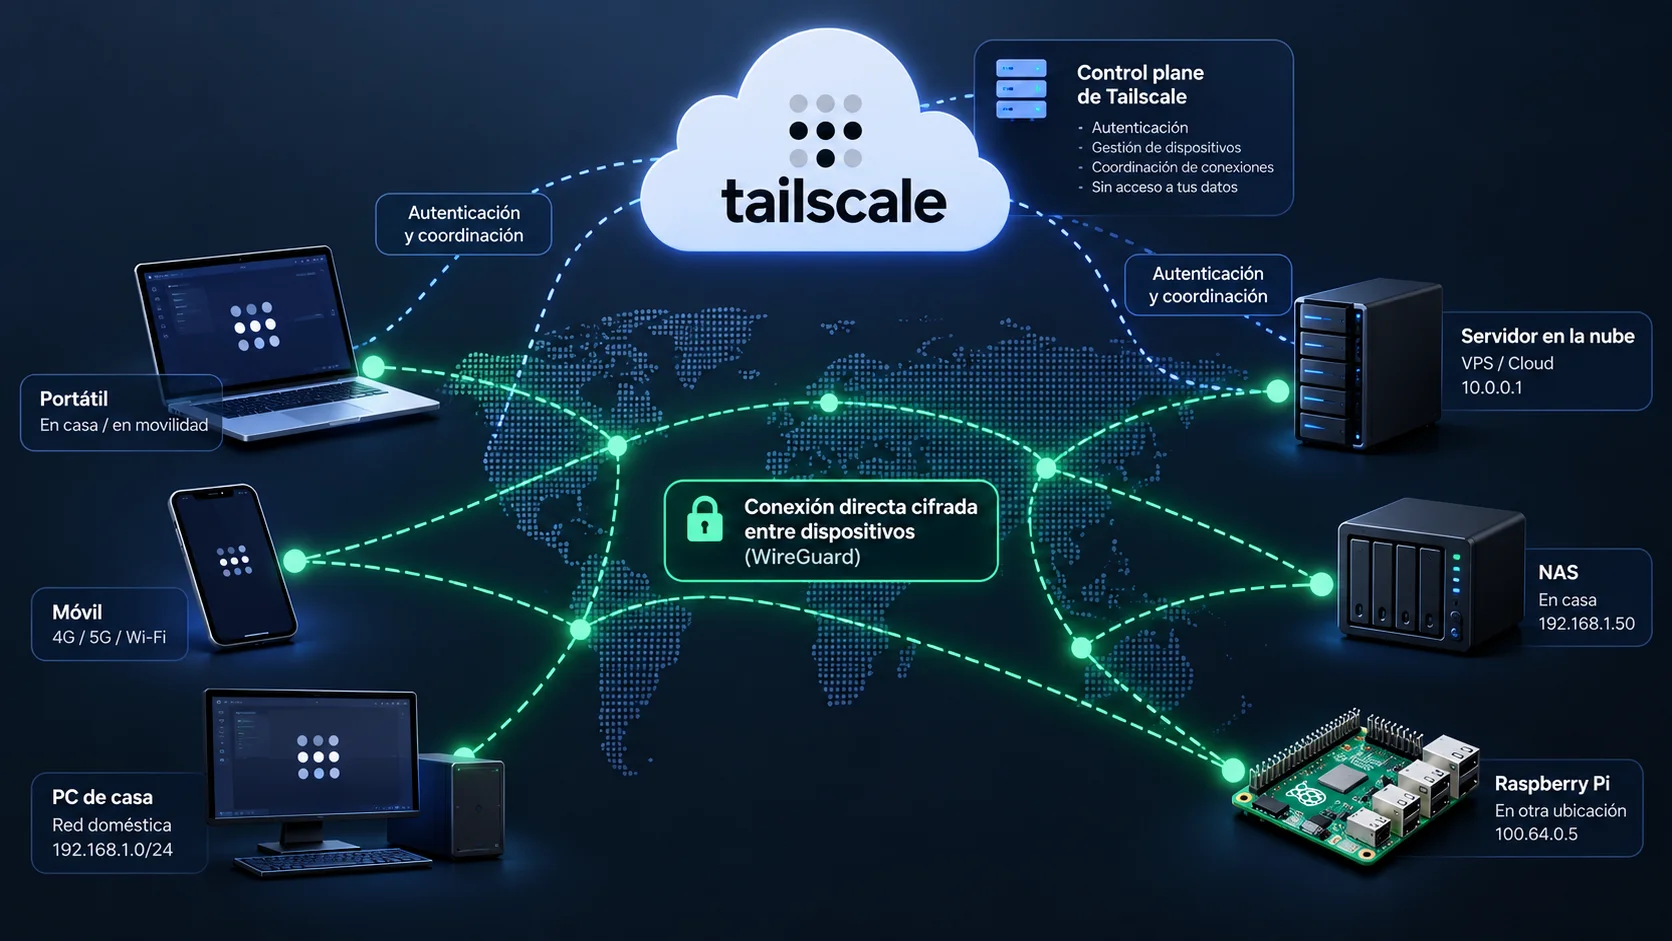
Instalas el cliente, autenticas el dispositivo y aparece dentro de tu tailnet. A partir de ahí los equipos pueden comunicarse utilizando direcciones privadas de Tailscale y nombres mediante MagicDNS. En condiciones favorables, el tráfico entre dispositivos puede establecerse directamente, mientras que Tailscale dispone de su infraestructura DERP para aquellos escenarios en los que una conexión directa no es posible.
Y aquí está probablemente una de sus mayores virtudes: esconde una cantidad considerable de complejidad de red sin impedir que puedas profundizar cuando lo necesitas.
Mucho más que entrar al servidor desde fuera
Reducir Tailscale a una VPN sencilla sería quedarse corto.
Los Subnet Routers permiten acceder a dispositivos de una LAN que ni siquiera tienen instalado Tailscale. Esto resulta especialmente útil para impresoras, dispositivos IoT, interfaces de administración o cualquier equipo en el que no podamos instalar un cliente.
Los Exit Nodes, por otro lado, permiten utilizar un equipo de la tailnet como salida a Internet. Podemos estar fuera de casa y hacer que nuestro tráfico salga a través de un servidor de nuestra propia red.
Después están MagicDNS, las políticas de acceso, Tailscale SSH y las distintas opciones de control de dispositivos. Son características que convierten lo que inicialmente parece una VPN sencilla en una capa de red bastante completa.
La experiencia homelab es donde realmente brilla
En un laboratorio doméstico normalmente tenemos dos alternativas para acceder desde Internet: publicar servicios o entrar mediante una VPN.
Publicar servicios obliga a pensar en reverse proxy, certificados, autenticación, actualizaciones y superficie de ataque. No tiene nada de malo cuando queremos que un servicio sea público, pero resulta innecesario para entrar al panel de Proxmox, SSH, una consola de administración o una aplicación que únicamente utilizamos nosotros.
Una VPN tradicional resuelve ese problema, pero normalmente introduce otro: hay que configurarla y mantenerla.
Tailscale encuentra un punto intermedio muy interesante.
Puedes mantener completamente privados servicios administrativos y seguir entrando en ellos desde cualquier lugar. Para un homelab, reducir la cantidad de cosas expuestas públicamente ya es por sí solo un argumento importante.
Tailscale promociona específicamente este uso: acceso remoto al homelab sin port forwarding y utilizando una red mesh basada en WireGuard. Tailscale
El rendimiento también importa
La comodidad serviría de poco si toda la comunicación tuviera que atravesar permanentemente los servidores de Tailscale.
Cuando los dispositivos consiguen establecer una conexión directa, el tráfico puede circular directamente entre ambos extremos. El NAT traversal es, por tanto, una parte fundamental del funcionamiento de la plataforma.
La compañía ha seguido trabajando precisamente en este apartado durante 2026 y en septiembre detalló nuevas optimizaciones orientadas a mejorar el establecimiento y rendimiento de las conexiones. Tailscale
No significa que vayamos a conseguir siempre exactamente el mismo rendimiento que con WireGuard configurado manualmente en una red ideal. Pero la relación entre rendimiento, facilidad de configuración y capacidad para atravesar redes complicadas es uno de los puntos fuertes del producto.
El precio de tanta comodidad
Tailscale tampoco es perfecto.
El principal punto que hay que entender antes de utilizarlo es que, aunque WireGuard sea la tecnología subyacente, Tailscale añade su propio plano de coordinación.
Para muchos usuarios esto no supone ningún problema. Precisamente estamos utilizando Tailscale porque queremos olvidarnos de administrar esa parte.
Pero alguien cuyo objetivo sea que absolutamente toda la infraestructura del homelab esté bajo su control puede no sentirse cómodo dependiendo de un servicio externo para la coordinación.
Aquí aparece Headscale, una implementación open source del servidor de control de Tailscale que permite llevar esa parte al propio homelab. Sin embargo, hacerlo elimina precisamente parte de la sencillez por la que muchos usuarios eligen Tailscale inicialmente.
Es el clásico intercambio entre comodidad y control.
¿Lo usaría para todo?
No.
Y precisamente creo que esa es la forma correcta de plantear Tailscale.
Un servicio que debe ser público debería tener una arquitectura adecuada para ser público. Un servidor web no necesita esconderse detrás de Tailscale simplemente porque podamos hacerlo.
Pero Proxmox, SSH, paneles internos, NAS, Grafana, herramientas administrativas y servicios personales son otra historia.
Ahí Tailscale tiene muchísimo sentido.
La posibilidad de instalarlo en un portátil, cerrar el portátil en casa, viajar y volver a entrar en tu infraestructura como si siguieras conectado a tu propia red es una de esas comodidades a las que resulta difícil renunciar después de acostumbrarse.
Y todo ello sin recordar qué puertos abrimos hace seis meses en el router.
Una plataforma que sigue creciendo
Tailscale tampoco parece haberse conformado con ser simplemente una interfaz agradable para WireGuard.
Durante septiembre de 2026 ha continuado publicando mejoras relacionadas con rendimiento, conectividad, device posture y su Kubernetes Operator. La versión 1.102 del operador introdujo, entre otras cosas, Peer Relays dentro del propio clúster para mejorar conexiones entre clústeres que anteriormente podían terminar utilizando DERP. Tailscale
Eso también cambia la percepción del producto: empieza siendo una herramienta para conectar dos ordenadores y termina pudiendo formar parte de arquitecturas bastante más complejas.