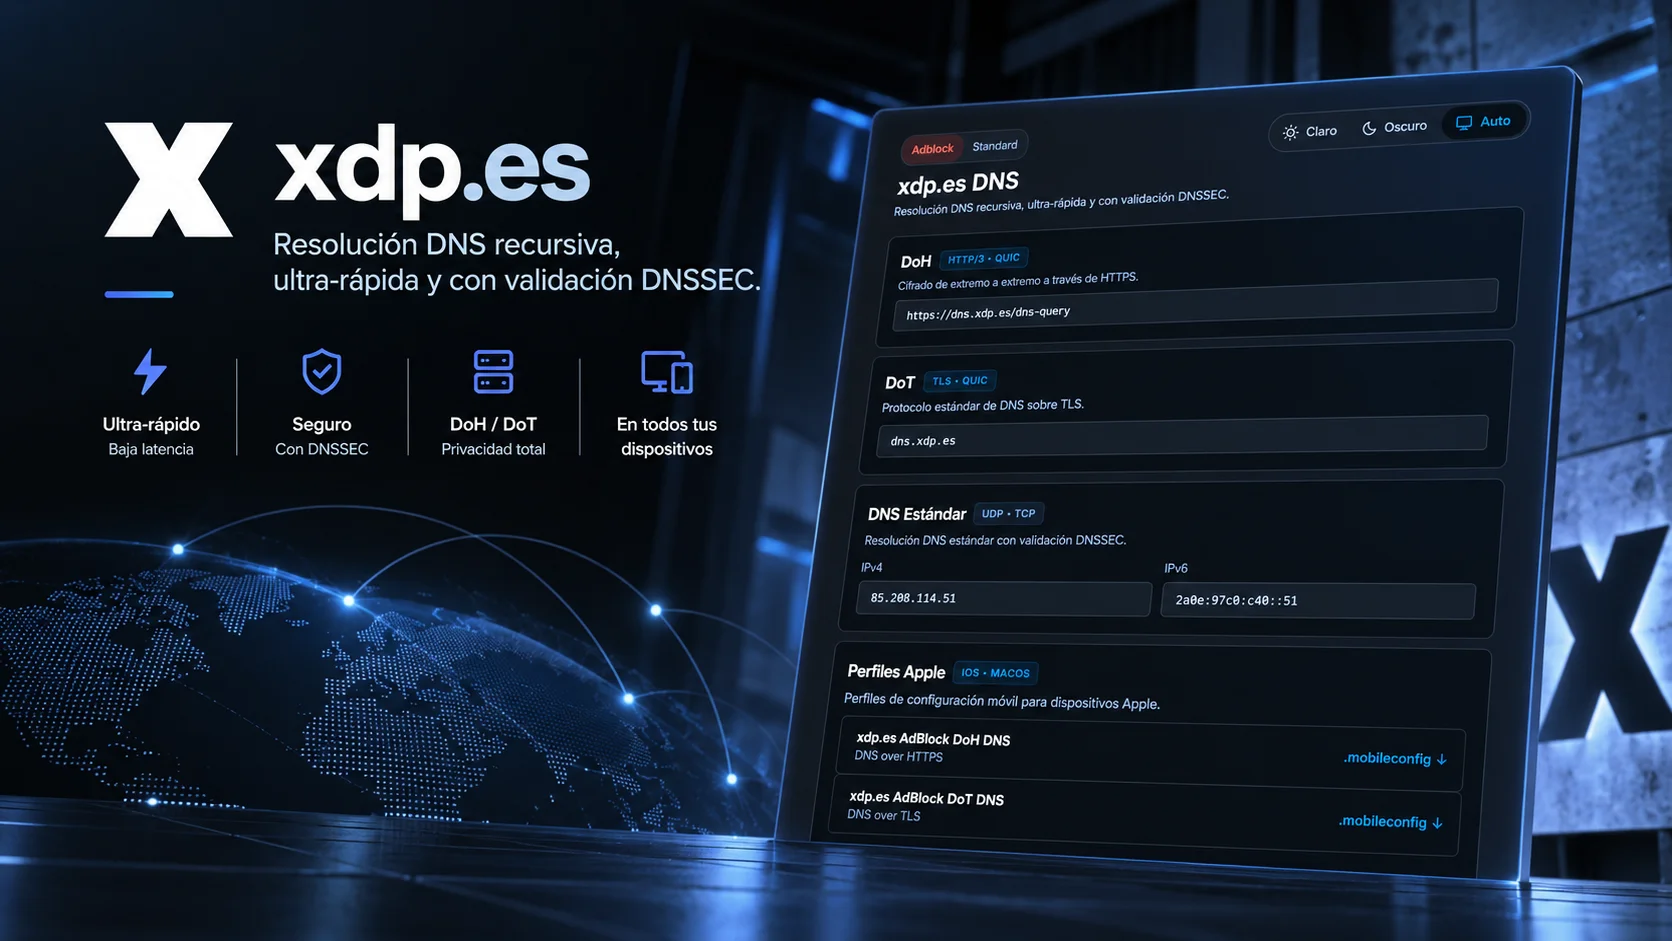
Cuando hablamos de DNS públicos solemos pensar en Cloudflare, Google Public DNS o Quad9. xdp.es propone algo distinto: un resolver DNS público ubicado en España que, además de resolución cifrada y DNSSEC, intenta mitigar los bloqueos de direcciones IP que terminan afectando a servicios legítimos alojados en grandes CDN. Pese al nombre, no tiene relación con XDP (eXpress Data Path) del kernel de Linux — es un servicio DNS público desarrollado específicamente para este propósito.
Qué ofrece
Soporta IPv4 e IPv6, DNS tradicional por UDP/TCP, DoH, DoH3, DoT, DNSSEC, QNAME Minimization, y resolución recursiva propia mediante Unbound. Hay dos modalidades: AdBlock (85.208.114.51, DNS + filtrado de publicidad, tracking y malware) y Standard (85.208.114.52, sin filtrado). Para DNS cifrado: https://dns.xdp.es/dns-query (con filtrado) o https://lite.xdp.es/dns-query (sin filtrado). La propia web da configuraciones para Android, Windows 11, Linux, MikroTik, Ubiquiti y los navegadores principales.
El problema real que intenta resolver
Lo interesante de xdp.es no es DoH ni DNSSEC —eso ya lo ofrecen muchos proveedores—, sino cómo responde a los bloqueos de IP de los operadores. Una IP de una CDN puede dar servicio a numerosos dominios simultáneamente; si un operador bloquea esa IP para impedir el acceso a un servicio concreto, otros servicios legítimos que comparten esa misma infraestructura pueden quedar afectados sin motivo. Es un problema especialmente presente en infraestructuras Anycast y CDN compartidas como Cloudflare.
xdp.es introduce una capa llamada evade-proxy (código publicado en GitHub bajo licencia MIT) que, tras la resolución DNS normal, puede sustituir una IP bloqueada por otra del mismo prefijo que sí esté accesible.
Cómo sabe qué direcciones están bloqueadas
El sistema mantiene listas (blocked_ips.txt, blocked_ipv6.txt, prefijos de Cloudflare, redirects.txt) actualizadas periódicamente, contrastadas contra los prefijos anunciados por Cloudflare AS13335. Además usa una sonda residencial: un servidor en datacenter puede acceder perfectamente a una dirección que, sin embargo, esté bloqueada específicamente desde conexiones residenciales españolas — la sonda compara resultados de TCP/443, TLS+SNI y HTTP HEAD entre ambos orígenes, con mecanismos de histéresis para no meter o sacar una dirección de la lista por un fallo puntual.
Seguridad: lo bueno y el matiz importante
DoH y DoT evitan que alguien situado entre tu dispositivo y el resolver observe o modifique tus consultas DNS — protegen frente a manipulación, interceptación, DNS spoofing en redes no confiables, y observación pasiva. Importante no confundirlo: DoH/DoT no cifran tu navegación, solo la comunicación DNS.
DNSSEC con Unbound protege frente a cache poisoning y respuestas falsificadas — pero aquí hay una peculiaridad real: la resolución original se valida por DNSSEC, y después evade-proxy puede reescribir determinados registros para sustituir una IP bloqueada. No es un resolver DNSSEC completamente transparente de extremo a extremo — hay deliberadamente una capa posterior capaz de modificar ciertas respuestas. No implica necesariamente una vulnerabilidad (es parte del diseño), pero es un detalle relevante para tu modelo de confianza.
El punto de confianza que hay que sopesar
xdp.es declara política Zero-Logs — no almacena consultas ni IPs, solo contadores agregados, y resuelve con Unbound propio en vez de reenviar a Google o Cloudflare. Ventaja real de privacidad, pero conviene ser claro: usar cualquier DNS público introduce un nuevo punto de confianza. Pasas de confiar en el DNS de tu ISP a confiar en xdp.es. En la documentación pública no aparece referencia a auditoría independiente de esa política ni certificaciones de seguridad de la infraestructura.


