Cuando el panel de analítica que instalaste para "ver mejor tus datos" se convierte en la puerta de entrada
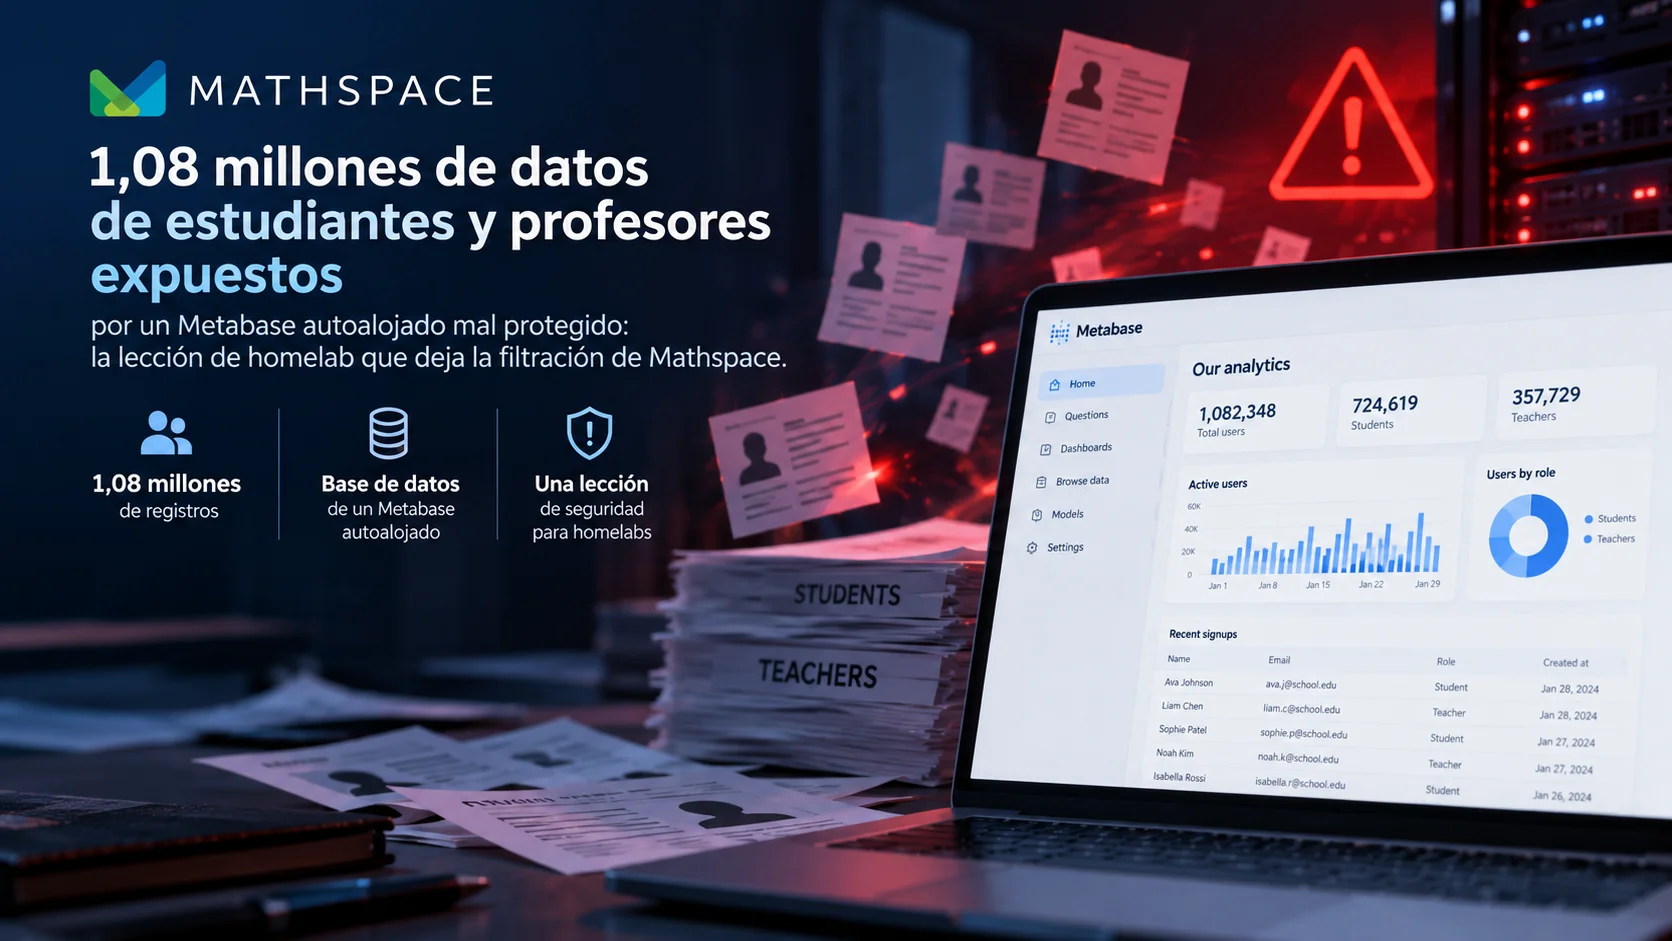
Mathspace, una plataforma de matemáticas usada en colegios de Australia y Nueva Zelanda, confirmó el 3 de septiembre de 2026 una filtración que afecta a 1.079.819 personas -- estudiantes, padres y profesores. La cronología es la que más me interesa contar aquí: el acceso inicial de los atacantes se produjo el 10 de agosto, pero no exfiltraron los datos hasta el 27 de agosto, diecisiete días después. Diecisiete días en los que un sistema con más de un millón de usuarios detrás estuvo comprometido sin que nadie se diera cuenta.
El vector no fue una vulnerabilidad exótica en el propio producto de Mathspace, sino en una pieza que cualquier lector de este sitio probablemente reconozca: una instalación autoalojada de Metabase, la herramienta de BI open-source que medio homelab usa para pintar dashboards bonitos sobre sus propios datos. Un fallo de configuración en esa instancia permitía obtener acceso de administrador sin ninguna credencial legítima -- de ahí directo a nombres, emails, país, zona horaria, tipo de cuenta y fechas de actividad de más de un millón de personas.
Aquí está la parte que de verdad importa si tú mismo autoalojas Metabase, Grafana, Superset o cualquier otra herramienta de analítica en tu propio homelab: el problema nunca fue el "core" educativo de Mathspace, fue una pieza de infraestructura de terceros que trata como algo secundario, algo que "solo miro yo de vez en cuando". Esa mentalidad es exactamente la que deja un panel de administración con bypass de autenticación expuesto a internet durante semanas sin que nadie lo note. Si tienes un Metabase, un Grafana o cualquier dashboard similar accesible desde fuera de tu red sin una capa adicional de autenticación (VPN, proxy con su propio login, o al menos una IP allowlist), esta filtración es la razón concreta por la que deberías replantearte eso hoy, no la semana que viene.
Hay que reconocer que Mathspace se comportó razonablemente bien una vez detectado el problema: desconectó de inmediato el sistema de informes afectado y empezó a notificar a los colegios el mismo 4 de septiembre, con transparencia real sobre qué datos concretos se expusieron y cuáles no -- ningún registro académico, resultado de evaluación, contraseña ni token de API salió de ahí. Eso limita el daño real frente a lo que podría haber sido con una filtración de este volumen. Pero la ventana de diecisiete días sin detección, y el hecho de que sea otro caso más de 2026 donde el punto de entrada es una herramienta de terceros autoalojada y no el producto principal, es un patrón que ya deberíamos haber roto a estas alturas del año.
Para cualquiera que gestione su propio homelab con paneles de este tipo: revisa hoy mismo qué tienes expuesto a internet sin autenticación adicional, y si la respuesta es "Metabase/Grafana con solo su login por defecto", ya sabes cuál es tu próxima tarea de mantenimiento.